
アプリケーションセキュリティポスチャの理解
急速に進化する2025年のデジタル環境において、アプリケーションセキュリティポスチャ(ASP)という用語は、一部の技術的な懸念事項から経営陣の最重要課題へと移行しました。端的に言えば、アプリケーションセキュリティポスチャとは、組織全体のアプリケーションセキュリティ環境の総体的な状態を指します。これはセキュリティ統制の有効性、脆弱性の有無、ソフトウェアエコシステム全体のレジリエンス(回復力)を詳細に示す包括的なスナップショットとして機能します。単一のファイアウォールやパッチに焦点を当てるのではなく、ASPは個別のセキュリティ層を結び付け、統合された防御戦略を構築する視点を求めています。
強固なポスチャを達成するには、単にツールを導入するだけでは不十分です。開発者、セキュリティ運用部門、ビジネス関係者の間の協調的な取り組みをオーケストレーションする必要があります。組織が拡大するにつれて、セキュリティの分断された把握に悩まされ、攻撃者が悪用できる隙間が生じることがよくあります。可視性と統合管理を優先することで、企業は火消しのような対症療法的(リアクティブ)な状態から、本番環境で脅威が顕在化する前に予測するプロアクティブな姿勢へと移行できます。
アラート疲れと複雑さの課題
セキュリティチームが直面する最も根深い問題の1つは、現代のインフラストラクチャによって生成される圧倒的な量のアラートです。中堅・大企業が日々数百件、時には500件以上のアラートを処理することは珍しくありません。この絶え間ないデータの奔流により、重大な脆弱性がノイズの下に簡単に埋もれてしまう環境が生み出されます。セキュリティチームが誤検知の対応に時間を費やしていると、戦略的な改善に注力する余力が失われ、主要なアプリケーションコンポーネントが必要以上に長期間にわたって危険にさらされることになります。
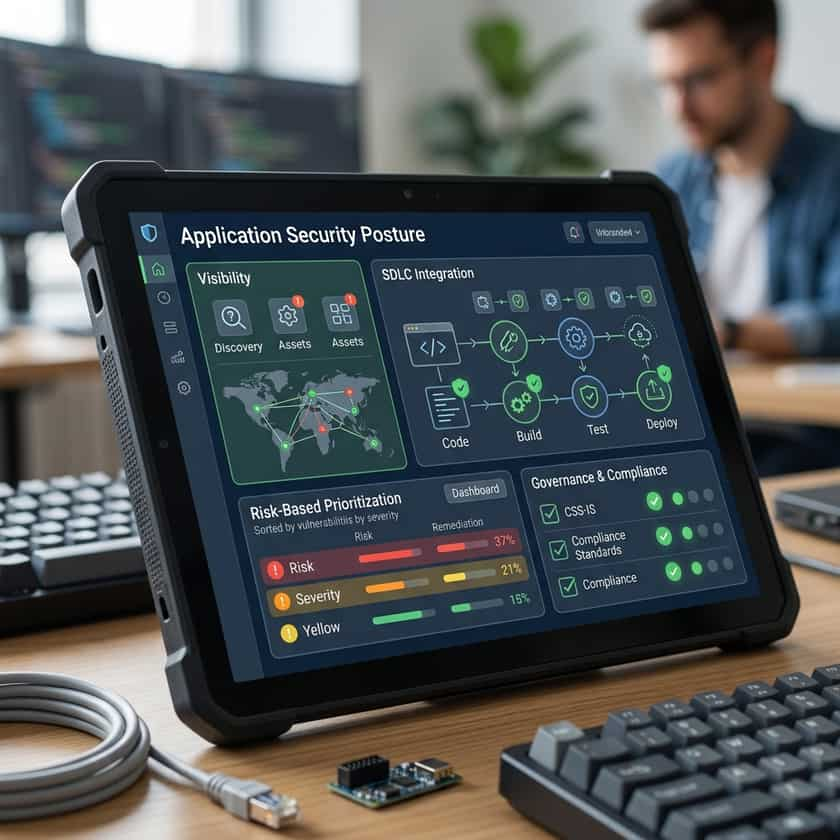
効果的なアプリケーションセキュリティポスチャソリューションは、インテリジェントな優先順位付けフレームワークを実装することでこの問題に対処します。すべての脆弱性を即座に対応すべき優先度の高い緊急事態として扱うのではなく、現代のシステムはビジネスへの潜在的な影響度に基づいてリスクを分類します。ソフトウェアが機密性の高い顧客データを扱っているか、重要な社内データベースと通信しているかといったアプリケーションのコンテキスト(文脈)と脅威データを結び付けることで、セキュリティチームはバックグラウンドノイズを排除できます。これにより、より的を絞ったアプローチが可能になり、最も価値のあるデジタル資産に最高レベルの保護を確実に適用できるようになります。
強力なセキュリティ戦略を支える基本の柱
- 継続的な可視性:ポートフォリオ内のすべてのアプリケーション、API、マイクロサービスの正確でリアルタイムなインベントリを維持する。
- プロアクティブな脅威モデリング:アプリケーションがどのように攻撃される可能性があるかを定期的に評価し、侵害される可能性が最も高い経路を特定する。
- 自動化されたコンプライアンスマッピング:セキュリティ統制をGDPRやSOC2などの規制フレームワークへマッピングするプロセスを簡素化する。
- 統合ガバナンス:ソフトウェア開発ライフサイクル(SDLC)のすべての段階にわたってセキュリティ要件を定義する明確なポリシーを確立する。
- フィードバックループ:開発者がコードを作成している最中にセキュリティ上の欠陥を警告する迅速なコミュニケーションチャネルを実装する。
現代のエコシステムにおける新たなリスク
2025年の脅威ランドスケープは、急速なテクノロジーのシフトによって特徴づけられます。アプリケーションはサードパーティ製ライブラリ、オープンソースフレームワーク、クラウドネイティブサービスへの依存度をますます高めています。これらのツールは開発の迅速化を可能にする一方で、検出が困難なサプライチェーンリスクをもたらします。強固なポスチャを築くには、これらの外部依存関係を考慮し、セキュリティ境界を社内で作成されたコードの枠を超えて拡大し、ビジネスを支える統合ソフトウェアコンポーネントのエコシステム全体を包含する必要があります。
さらに、AIを活用した開発や自動コーディングツールの台頭により、新機能のデプロイ速度が加速しています。これにより生産性は向上しますが、同時にセキュリティ脆弱性がより速いペースで混入する可能性も意味します。望ましいセキュリティポスチャを維持するには、安全性を犠牲にすることなくこのスピードに適応する必要があります。「シフトレフト」とも呼ばれる、開発者のワークフローへのセキュリティチェックの直接的な統合は、もはや選択肢の1つではありません。これは、セキュリティを現代のビジネスの要求速度に追従させるための最も効果的な方法です。
導入に向けたベストプラクティス
アプリケーションセキュリティポスチャの向上を成功させるには、反復的なプロセスが不可欠です。まずは現在の状態を監査して、可視性と対応時間における最大のギャップを特定することから始めましょう。すべてを一度に修正しようとしないでください。代わりに、APIセキュリティや重要な認証フローなど、影響の大きい領域に焦点を当てます。早い段階からリーダーシップ層を巻き込み、事業継続性とリスク管理の文脈でセキュリティイニシアチブを位置づけましょう。セキュリティがコストのかかる侵害を防ぐことで最終的な収益に貢献すると関係者が理解すれば、持続可能な改善に必要なリソースを確保することがはるかに容易になります。